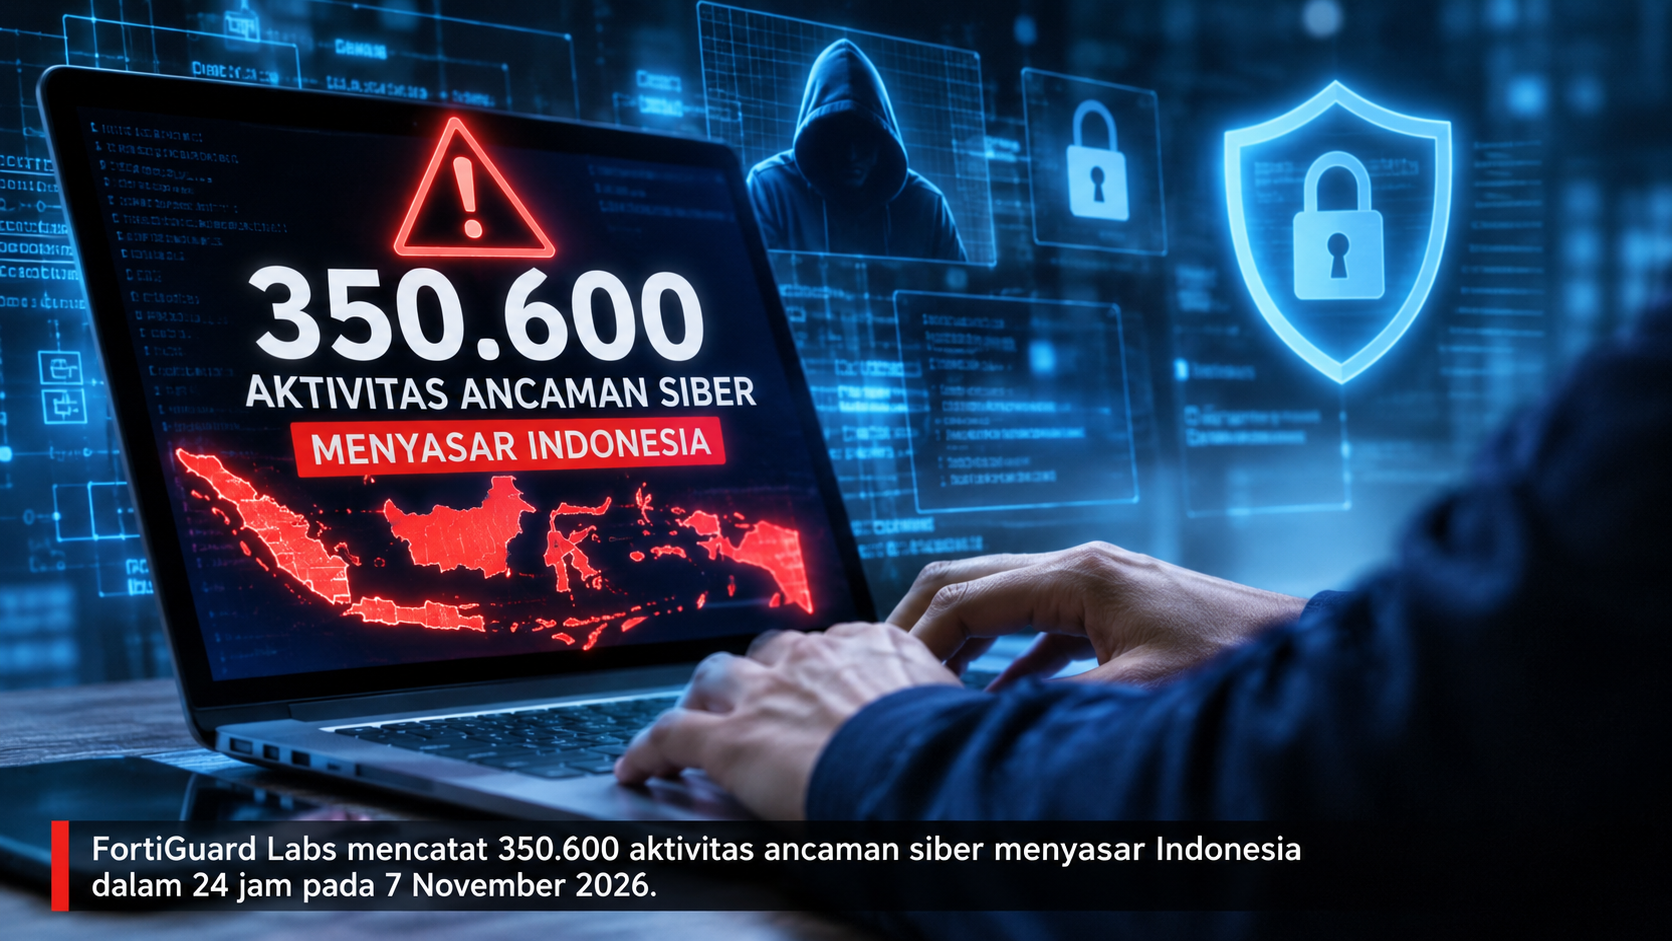
FortiGuard Labs mencatat 350.600 aktivitas ancaman siber ke Indonesia pada 7 November. Sektor keuangan terbesar, tetapi pakar minta data tidak disimpulkan terburu-buru.
KOSONGSATU.ID — Dasbor FortiGuard Labs mencatat sekitar 350.600 aktivitas ancaman siber yang diarahkan ke Indonesia dalam 24 jam pada 7 November 2026. Sektor perbankan, keuangan, dan asuransi menjadi sasaran terbesar dengan sekitar 214 ribu aktivitas.
Sektor pemerintahan dan infrastruktur vital mencatat sekitar 79 ribu aktivitas ancaman. Data ini memicu perhatian terhadap keamanan ruang digital nasional, terutama perlindungan sistem perbankan dan infrastruktur publik.
Namun, aktivitas ancaman yang terdeteksi tidak otomatis menunjukkan keberhasilan peretasan. Angka tersebut perlu dipahami berdasarkan jenis aktivitas dan metode pemantauan yang digunakan.
Data Harian Perlu Pembanding
Pakar keamanan siber Alfons Tanujaya mengingatkan publik agar tidak terburu-buru menyimpulkan tingkat ancaman hanya dari angka harian. Menurutnya, data perlu dibandingkan dengan periode yang sama tahun sebelumnya atau rata-rata aktivitas harian.

“Perbandingan diperlukan untuk mengetahui apakah angka ini lonjakan tidak biasa atau bagian dari pola ancaman sehari-hari,” kata Alfons kepada beberapa media pada 8 November 2026.
Tanpa data pembanding, angka harian belum cukup menggambarkan peningkatan ancaman. Publik juga perlu membedakan antara aktivitas ancaman yang terdeteksi dan peretasan yang berhasil menembus sistem.
Angka besar tanpa penjelasan teknis berpotensi menimbulkan kesalahpahaman. Ratusan ribu aktivitas ancaman tidak berarti ratusan ribu sistem atau akun telah berhasil diretas.
Angka Berubah, Transparansi Dibutuhkan
Pemantauan beberapa media pada 8 November memperlihatkan perubahan angka dan distribusi aktivitas ancaman di dasbor FortiGuard Labs dalam waktu singkat. Sekitar pukul 08.00 WIB, sektor kesehatan sempat tercatat sebagai sasaran terbanyak dengan sekitar 2.500 aktivitas.
Pada pemantauan berikutnya, sektor perbankan kembali mendominasi dengan sekitar 255 ribu aktivitas, disusul sektor kesehatan sekitar 184 ribu. Perubahan ini menunjukkan data pada dasbor bersifat dinamis.
Waktu pemantauan dan metode penghitungan menjadi bagian penting dalam membaca angka. Sejumlah pertanyaan masih perlu dijelaskan: apa yang dihitung sebagai aktivitas ancaman, bagaimana sensor mengidentifikasinya, dan apakah angka mencakup percobaan serangan atau lalu lintas berbahaya yang diblokir.
Tanpa penjelasan metodologi, angka besar berisiko memicu kekhawatiran tanpa menggambarkan kondisi keamanan siber secara menyeluruh.
Kewaspadaan Harus Berbasis Informasi
Alfons mengingatkan penyajian data keamanan siber perlu disertai konteks, tren, dan penjelasan tingkat risiko. Masyarakat dapat meningkatkan kewaspadaan dengan menjaga kerahasiaan kode OTP, menggunakan aplikasi resmi, dan mengenali modus pencurian data.
Institusi keuangan dan pemerintah perlu menyampaikan informasi kondisi keamanan sistem berdasarkan insiden yang telah diverifikasi. Data ancaman siber perlu disampaikan secara akurat dan transparan agar masyarakat memahami risiko tanpa terjebak kepanikan.***


1 Komentar